直近で情報漏洩が多発する中、セキュリティ―が強いと言われているパスキーや2段階認証に対応していないサイトは幾つもあります。
驚くのは、パソコン利用の場合。多くのインターネットバンキングではパスワードでの認証が継続されています。
我が家でも該当しているケースがあり、急ぎパスワードを強化しました。
調べてみるとパスワード設定の常識も変わっていました。
情報をサービスサイトに委ねないパスキーでの認証や生体認証は、パスワード認証に比べてセキュリティーはかなり高いと言われています。
そこで、幾つかのサイトでパスキー認証が導入されているかを確認してみました。
| 分野 | パスキーの普及状況 | 特徴 |
| 証券会社 | 非常に進んでいる | 必須化が進展 |
| 銀行 | 一部で導入 | アプリ承認などが中心 |
| クレジットカード | 一部で導入 | 生体認証や3Dセキュアを活用 |
| ECサイト | 主要サービスで導入 | パスワードとの併用も多い |
◆証券会社
証券会社のほとんどは認証にパスキーが導入されています。
一部は、従来のパスワードでもログインができたりしていますが、パスキーが必須化がすすめられています。
パスキーとパスワードが併用できてしまうとセキュリティが強化されたとは言えません!
◆銀行
銀行はスマホでの利用は生体認証がすすんでいますが、パソコンでの利用は従来通りのパスワード認証のままのところが多くあります。
ネット銀行ではパスキーが導入されていますが、我が家が利用している従来型の銀行(みずほ、三菱UFJ)はパスワードが利用されています。
◆クレジット会社
クレジットカード会社のサイトもスマホでの生体認証はすすんでいますが、パソコンではパスワード認証のままのところが残っています。
◆ECサイト
ECサイトは主要なところではパスキーが導入されていますが、従来のパスワードも選択できるようになっています。
全体では・・
証券会社以外ではスマホはパスキーや生体認証が普及していますが、パソコンは相変わらずパスワードが利用されている状態です!
まだまだパスワードは活躍しています。
近年、パスワードの安全対策に関する考え方が大きく変わっています。
2025年の7月に米国の国立標準技術研究所(NIST)が新しい指針を出しています。
以前は「複雑なパスワードを作り、定期的に変更する」ことが推奨されていました。
しかし現在は、「長いパスワードを使い、使い回さず、漏えいしていなければ無理に変更しない」という考え方が主流になっています。
主な理由は、頻繁に変更を求めると、利用者は覚えやすくするための変更をしがちだということです。
パスワードが漏洩してパスワードを変更したときでも、攻撃者が予想しにくいパスワードが必要です。
パスワードの作成の仕方で参考になるのは、サイバーセキュリティのリーディングカンパニー「Hive Systems」が公開している下記の表です。
ハッカーがパスワードを解読するまでの時間を表にしたものです。
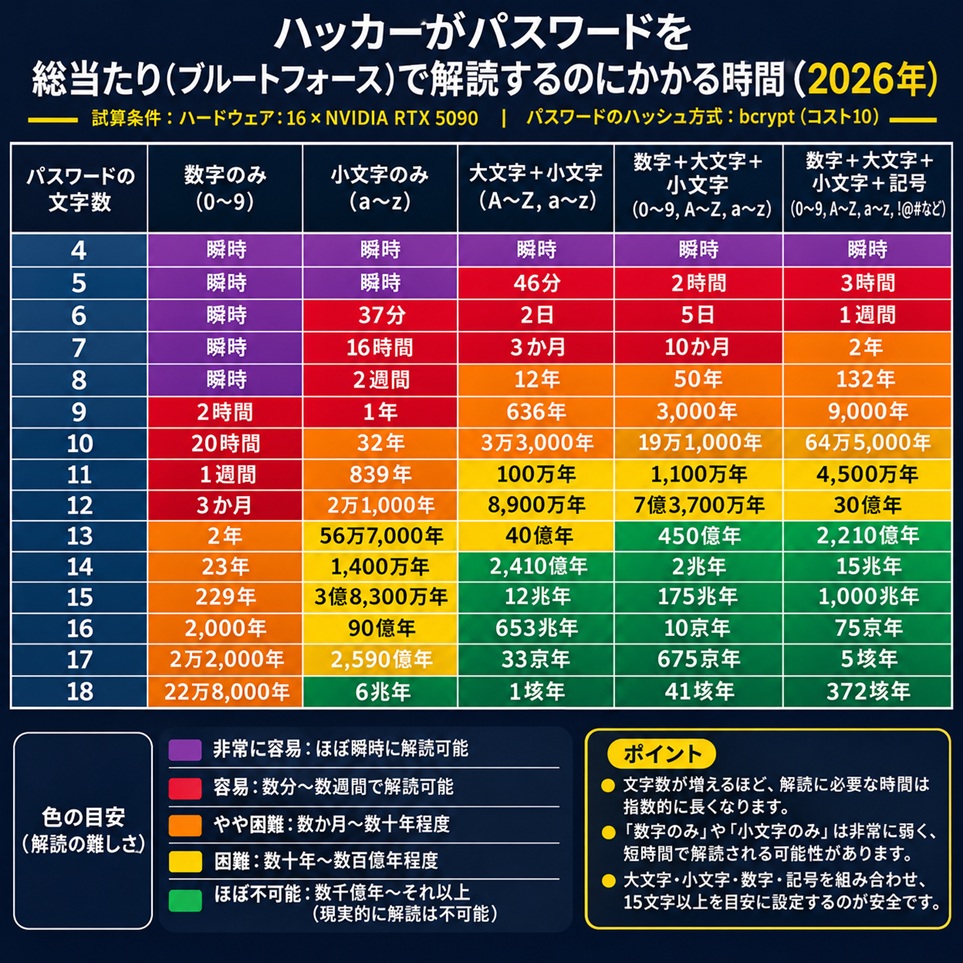
文字列が短くて単純なものは瞬時に解読されているのが分かります。
おすすめはオレンジ色以上のパスワードです。
もちろん漏洩したときのために、使いまわしは絶対NGです。
ここまで確認してくると、気になる点も幾つも出てきます。
◆気になる点
・パスワードの管理
・スマホに頼りすぎ
・セキュリティの理解や設定に時間がかかりすぎ
より複雑なパスワードを、使いまわしをせずの準備することも大変ですが、その管理はより面倒になります。
Windowsを使用しているならば、おすすめはGoogleパスワードマネージャーの利用です。
Windows 11でGoogle Chromeを使っている場合、新しいソフトをインストールする必要はありません。 Chromeに標準搭載されています。
パスワードマネージャーでは、パスワードを使用しているサイトが一覧で確認できます。
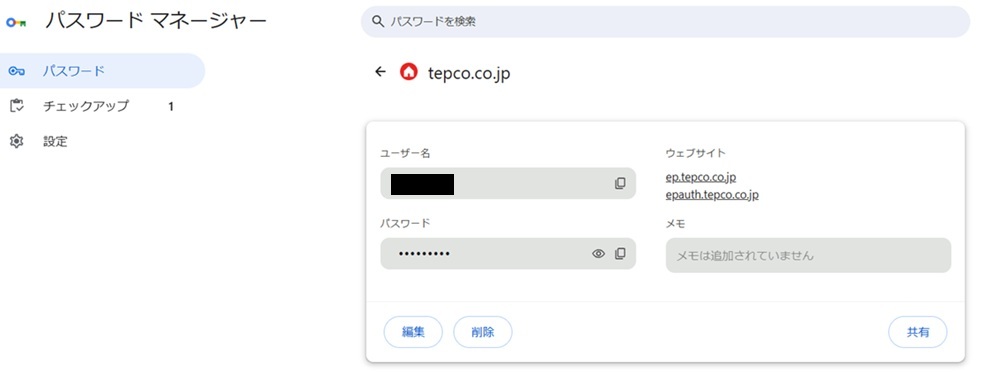
上の画像は、一覧になっているサイトの一つの情報を開いたものです。
ユーザー名、パスワード、使用しているサイトを表示してくれます。
パスワードマネージャーを使うと各サイトのパスワードが簡単にかくにんできます。
確認してみると、我が家でも似たようなパスワードの使い回しがあることが分かりました。
大切なパスワードは使い回しを無くし、手書きのメモなどにも残して保管もするようにしています。
2段階認証やパスキーなど、多くの部分でスマホに頼っています。
もしスマホを無くしたら大変な事になりそうです。
もしかするとスマホの2台持ちなどを考えていかなければいけないかもしれません。
個々のサイトのセキュリティ設定はそれほど複雑でありません。
でも、多くのパスワード設定や管理、セキュリティ設定など、トータルでは、管理や設定は時間かかり大変です。
少しずつ管理をシンプルにして整理していく必要がありそうです。
パスキーや2段階認証などが導入されていきていますが、パスワードはまだまだ重要なアイテムになっています。
パスワードの常識は更新されています。
大事なサイトでは、強固なパスワードで使い回しのない設定での対応が必要です。
我が家も幾つかのパスワードを再設定の予定です。